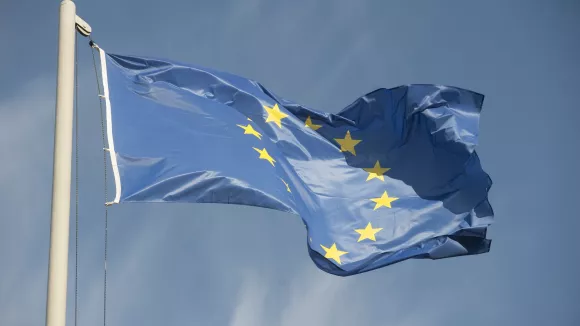


Στόχος κυβερνοεπίθεσης έγινε η Ευρωπαϊκή Επιτροπή, με το περιστατικό να ενδέχεται να έχει εκθέσει μεγάλο όγκο προσωπικών δεδομένων, σύμφωνα με δημοσίευμα του Politico.
Η Επιτροπή θεωρεί ότι έχει καταφέρει να περιορίσει το μεγαλύτερο μέρος της επίθεσης, ωστόσο δεν έχει αποσαφηνιστεί ακόμη το συνολικό μέγεθος της ζημιάς, όπως μετέδωσε το Politico, επικαλούμενο αξιωματούχο της ΕΕ.
Όπως αναφέρει το δημοσίευμα, αρκετά συστήματα τέθηκαν εκτός λειτουργίας κατά τη διάρκεια της αναστάτωσης, η οποία διήρκεσε περίπου 10 ημέρες. Μεταξύ αυτών ήταν εφαρμογές διαχείρισης ανθρώπινου δυναμικού που αφορούν τη μισθοδοσία και την καταγραφή του χρόνου εργασίας, καθώς και σύστημα επιστροφής δαπανών για ιατροφαρμακευτική περίθαλψη.
«Η Ευρωπαϊκή Επιτροπή έχει λάβει τα απαραίτητα μέτρα ως απάντηση σε μια κυβερνοεπίθεση που εντοπίστηκε», δήλωσε στο ειδησεογραφικό μέσο ο εκπρόσωπος της Επιτροπής, Τόμας Ρενιέ. «Στοχοποιήθηκαν συγκεκριμένα συστήματα και, σύμφωνα με την πάγια πρακτική μας, έχουμε ενημερώσει τους ενδιαφερόμενους».
Σύμφωνα με το Politico, η Επιτροπή συγκάλεσε εκτάκτως το ανώτατο εσωτερικό όργανο διαχείρισης κρίσεων, προκειμένου να εξετάσει τα περιστατικά στον κυβερνοχώρο.
Παράλληλα, η αρμόδια επίτροπος για θέματα τεχνολογίας, Χένα Βίρκουνεν, ενημέρωσε τους υπόλοιπους Επιτρόπους την Τετάρτη, σύμφωνα με το δημοσίευμα.